عاجل.. البنك المركزي يتلقى 3 طلبات للحصول على تراخيص بنوك رقمية
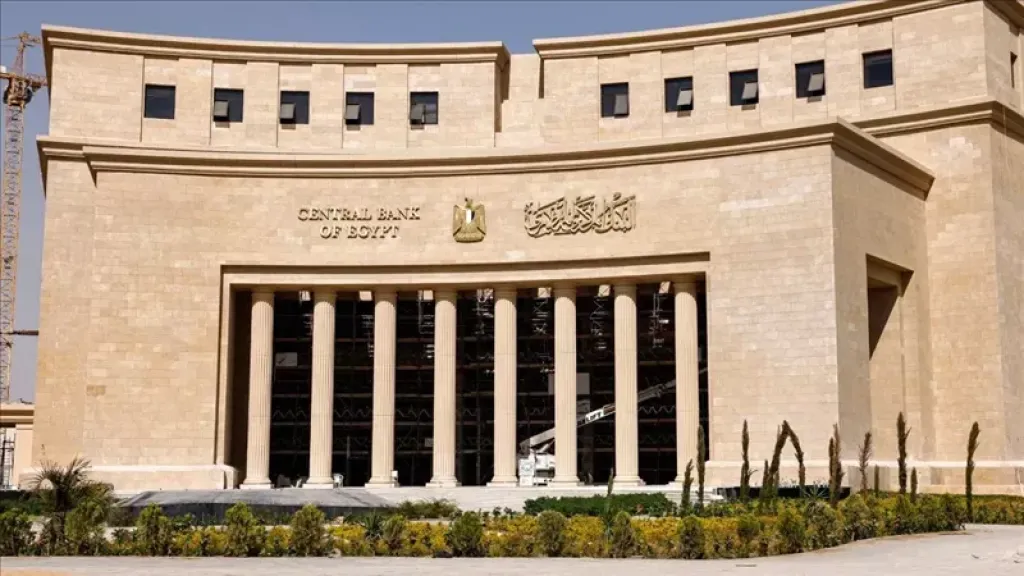
كشف طارق الخولي نائب محافظ البنك المركزي المصري، ان البنك المركزي تلقى 3 طلبات للحصول على تراخيص لإنشاء بنوك رقمية جديدة في السوق المصرية، في إطار التوسع في الخدمات المصرفية الرقمية ومواكبة التطورات التكنولوجية المتسارعة.
البنك المركزي يتلقى 3 طلبات للحصول على تراخيص بنوك رقمية
وأوضح خلال مؤتمر بافيكس على هامش مؤتمر كايرو اي سي تي، أن عددًا كبيرًا من البنوك بدأ بالفعل الدخول في مشروعات التحول الرقمي «Digital Transformation»، فيما تتزايد الطلبات المرتبطة بتطوير الخدمات المصرفية الرقمية.
وأشار إلى وجود بنك رقمي يحمل اسم «وان بنك» (Onebank)، موضحًا أنه من المنتظر ظهوره إلى النور وبدء التعامل خلال فترة وجيزة، بالتزامن مع استمرار البنك المركزي في دراسة طلبات الحصول على تراخيص البنوك الرقمية.
وأكد أن هذا التوسع يتطلب تعزيز جاهزية منظومة الأمن السيبراني لحماية البنوك الرقمية الجديدة، وضمان قدرتها على تقديم خدمات مصرفية آمنة وموثوقة.
وأكد الخولي أن الإصدار الثاني من الإطار المصري الشامل للأمن السيبراني يعكس نقلة نوعية في تطوير منظومة الحماية الإلكترونية بالقطاع المالي والمصرفي، من خلال مواكبة التحولات التكنولوجية واستيعاب التحديات والفرص المرتبطة بالتقنيات الحديثة.
وأوضح أن حماية الفضاء السيبراني للقطاع المالي والمصرفي تمثل رحلة مستمرة ومتجددة، لا تتوقف عند إطلاق إطار تنظيمي أو إصدار جديد، وإنما تتطلب التطوير المتواصل والتحديث المستمر، وأن تحقيق الحماية الفعالة يستلزم تضافر جهود جميع الجهات المعنية، وتكامل الرؤى والخبرات، لمواجهة التهديدات الإلكترونية المتغيرة.
وأشار الخولي إلى أن الإصدار الأول من الإطار المصري الشامل للأمن السيبراني، الذي أُطلق عام 2022، نجح خلال السنوات الماضية في تحقيق نتائج مهمة، وأصبح مرجعًا وطنيًا استراتيجيًا لتقييم الجاهزية السيبرانية للبنوك والمؤسسات المالية.
وأوضح أن الإصدار الأول أسهم في وضع لغة موحدة ومعايير قياسية لتقييم مستويات الجاهزية السيبرانية، بما أتاح للمؤسسات المالية والمصرفية الاعتماد على منهجية مشتركة لقياس قدراتها في مواجهة المخاطر الإلكترونية.
وأكد أن هذا الإطار جاء ثمرة للرؤية الاستباقية للبنك المركزي المصري، ونجح في إرساء أسس موحدة لتقييم الأمن السيبراني وفقًا لأرفع المعايير.
وأشار إلى أن الأثر الإيجابي للإصدار الأول لم يقتصر على إحكام الرقابة وسد الفجوات الأمنية فحسب، بل امتد إلى رفع كفاءة تطبيق السياسات وتسريع وتيرة التطوير المستمر داخل المؤسسات المالية والمصرفية.
وأوضح أن نجاح منهجية الإطار تجاوز حدود القطاع المصرفي، ليصبح مرجعًا وطنيًا رائدًا تسترشد به مؤسسات حكومية وسيادية عديدة في تعزيز حصانتها الرقمية.
وأكد أن الإصدار الثاني يأتي استكمالًا لما تحقق خلال السنوات الماضية، في ظل الحاجة إلى مواكبة التطورات المتسارعة في التهديدات الإلكترونية.