عاجل.. «مش في مصر بس».. كيف امتد اختراق شاشات الإعلانات إلى عدة دول؟
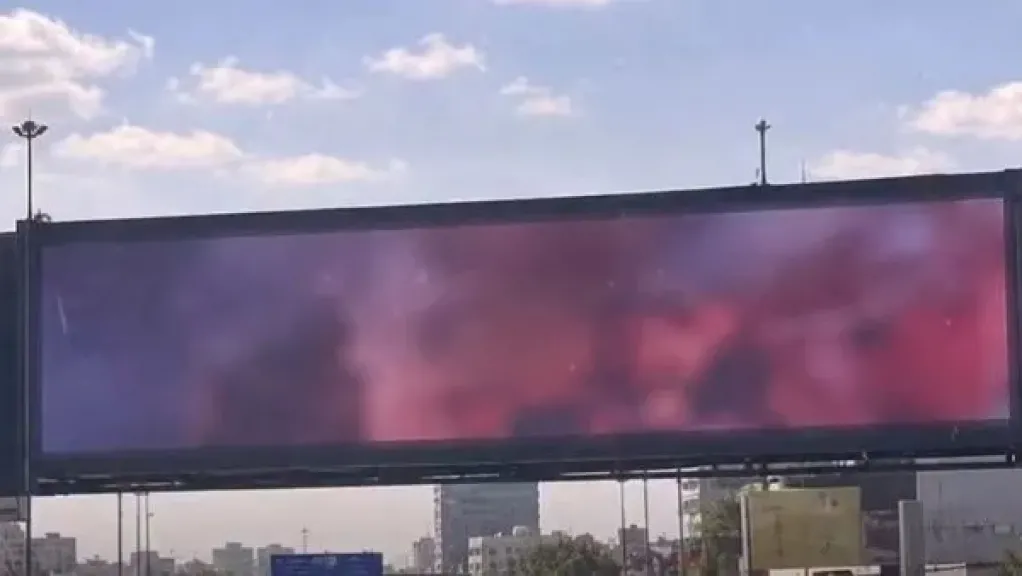
أثارت واقعة اختراق شاشة إعلانات إلكترونية بطريق المحور 26 يوليو في اتجاه مدينة السادس من أكتوبر بمحافظة الجيزة، اليوم الخميس 29 أكتوبر 2026، حالة من الجدل عبر مواقع التواصل الاجتماعي، بعدما جرى تداول مقاطع فيديو توثق عرض محتوى إباحي على الشاشة، وسط تساؤلات بشأن كيفية اختراق أنظمة الإعلانات الرقمية والتحكم فيها عن بعد.
وكشفت الأجهزة الأمنية، عقب فحص الواقعة، أن شاشة الإعلانات تتبع إحدى الشركات المتعاقدة مع شركة دولية مسؤولة عن بث المحتوى الإعلاني إلكترونيا، وأن الموقع الإلكتروني للشركة الدولية تعرض لاختراق أدى إلى ظهور المقاطع على الشاشة الموجودة بالجيزة، بالتزامن مع شاشات مماثلة في عدة دول.
وفي تحليل تقني متداول للواقعة، أوضح أحد المتخصصين في الأمن السيبراني أن أنظمة تشغيل شاشات الإعلانات الحديثة تعتمد على وسائل متعددة للتحكم في المحتوى، بعضها يعمل محليا، بينما يعتمد البعض الآخر على الاتصال بالإنترنت لإدارة أعداد كبيرة من الشاشات من مكان واحد.
تفاصيل اختراق شاشة إعلانات بطريق المحور 26 يوليو
بدأت الواقعة مع تداول مقطع فيديو يظهر عرض محتوى إباحي على إحدى شاشات الإعلانات الرقمية بطريق المحور 26 يوليو، في الاتجاه المؤدي إلى مدينة السادس من أكتوبر بمحافظة الجيزة.
وأثار الفيديو تساؤلات حول طبيعة الاختراق وكيفية وصول المحتوى غير المصرح به إلى شاشة مخصصة لعرض الإعلانات التجارية.
وبعد فحص الواقعة، تبين أن المشكلة لم تكن مقتصرة على الشاشة الموجودة بمحافظة الجيزة، وإنما ارتبطت باختراق إلكتروني استهدف الموقع التابع لشركة دولية تتولى بث الإعلانات على شاشات متعددة.
كيف يتم التحكم في شاشات الإعلانات الإلكترونية؟
تعمل شاشات الإعلانات الرقمية باستخدام أنظمة تشغيل وإدارة تختلف بحسب نوع الشاشة وحجم شبكة الإعلانات والبرمجيات المستخدمة.
وتعتمد بعض الشاشات على التحكم المباشر من خلال توصيل أجهزة التخزين أو مصادر العرض بمنافذ مثل USB وHDMI، وهي طريقة تسمح بتشغيل المواد الإعلانية محليا دون الحاجة بالضرورة إلى إدارة المحتوى عبر الإنترنت.
وتناسب هذه الطريقة الشاشات الفردية أو الشبكات الصغيرة نسبيا، لكنها تصبح أقل عملية عندما تحتاج شركة إعلانات إلى تشغيل مئات الشاشات وتحديث محتواها بصورة متزامنة.
أما الشركات التي تدير شبكات إعلانية كبيرة، فغالبا ما تستخدم أنظمة متخصصة لإدارة المحتوى الرقمي عن بعد.
التحكم في الشاشات عبر تطبيقات الويب والهاتف
تتيح بعض أنظمة إدارة الإعلانات الرقمية التحكم في مجموعة كبيرة من الشاشات من خلال تطبيقات الويب أو تطبيقات الهواتف المحمولة.
ومن خلال هذه الأنظمة، يستطيع المسؤول عن الإعلانات اختيار المحتوى المطلوب عرضه، وتحديد الشاشات المستهدفة، وجدولة أوقات البث، وإجراء تحديثات على الحملات الإعلانية من منصة مركزية واحدة.
وتوفر هذه الوسائل مرونة أكبر في إدارة شبكات الإعلانات المنتشرة بمناطق ومدن مختلفة، لكنها تتطلب تطبيق إجراءات أمنية لحماية حسابات المستخدمين والخوادم المسؤولة عن تشغيل المحتوى.
وفي حال تعرض منصة الإدارة المركزية للاختراق، فقد يمتد تأثير الحادث إلى عدد من الشاشات المرتبطة بها، بحسب طبيعة النظام والصلاحيات التي تمكن المهاجم من الوصول إليها.
ما دور أجهزة Media Players في تشغيل الإعلانات؟
تعتمد بعض شبكات الإعلانات على أجهزة تشغيل وسائط رقمية تعرف باسم Media Players، وتتولى استقبال المواد الإعلانية وتشغيلها على الشاشات المتصلة بها.
وقد تتم إدارة هذه الأجهزة عبر الشبكات باستخدام أدوات للتحكم عن بعد، من بينها بروتوكولات مثل RDP وVNC، أو برامج متخصصة مثل AnyDesk وTeamViewer، وفقا لطبيعة البنية التقنية المستخدمة.
وتسمح هذه الأدوات بإجراء الصيانة وتحديث المحتوى ومتابعة الأجهزة، لكنها تحتاج إلى إعدادات حماية مناسبة لمنع الوصول غير المصرح به.
ولا يعني استخدام هذه البرامج في حد ذاته وجود ثغرة أمنية، إذ تتوقف درجة الحماية على طريقة إعداد النظام وإدارة الصلاحيات وتحديث البرامج.
هل اتصال شاشات الإعلانات بالإنترنت يجعلها عرضة للاختراق؟
يشير التحليل التقني إلى أن اتصال أنظمة الإعلانات بالإنترنت يتيح إدارتها عن بعد، لكنه قد يزيد فرص تعرضها لمحاولات الاختراق إذا افتقرت إلى إجراءات الحماية المناسبة.
ومن أبرز المخاطر المحتملة استخدام كلمات مرور ضعيفة، أو ترك خدمات الإدارة متاحة عبر الإنترنت دون قيود كافية، أو تشغيل برامج لم تحصل على التحديثات الأمنية اللازمة.
ومع ذلك، فإن مجرد اتصال الشاشة بالإنترنت لا يعني إمكانية اختراقها تلقائيا، كما أن تعرض نظام للاختراق لا يثبت أن السبب كان كلمة مرور ضعيفة أو ثغرة بعينها.
كيف يمكن للمخترقين الوصول إلى أنظمة إدارة الشاشات؟
تتعدد الأساليب التي قد يستخدمها المهاجمون للوصول غير المصرح به إلى أنظمة الإعلانات الرقمية، ومن بينها استغلال حسابات إدارة غير مؤمنة بصورة كافية أو ثغرات في التطبيقات والخوادم.
وقد تتعرض بعض الأنظمة لمخاطر إضافية عندما تكون واجهات الإدارة أو خدمات التحكم عن بعد مكشوفة على الإنترنت، خصوصا إذا لم تُطبق إجراءات مثل المصادقة متعددة العوامل وتقييد الوصول.
كما يمكن أن تؤدي الثغرات البرمجية غير المعالجة إلى تعريض بعض الأنظمة للخطر، بحسب نوع البرنامج والإصدار المستخدم وطبيعة الخلل الأمني.
لكن المعلومات الرسمية المتعلقة بواقعة الجيزة لم تحدد الوسيلة التقنية التي استخدمها منفذ الاختراق، ولذلك لا يمكن الجزم بأن الحادث وقع بسبب كلمة مرور ضعيفة أو ثغرة في لغة برمجة معينة.
ما علاقة محرك البحث Shodan بأمن الشاشات؟
أشار التحليل التقني المتداول إلى أن محركات متخصصة في فهرسة الأجهزة والخدمات المتصلة بالإنترنت، مثل Shodan، قد تكشف وجود خوادم أو واجهات إدارة يمكن الوصول إليها عبر الشبكة العامة.
وتستخدم هذه الأدوات في دراسة مستوى التعرض للمخاطر الرقمية، حيث تساعد الباحثين في الأمن السيبراني على معرفة أنواع الخدمات الظاهرة على الإنترنت.
غير أن ظهور خادم ضمن نتائج الفهرسة لا يعني بالضرورة تعرضه للاختراق أو وجود ثغرة تسمح بالسيطرة عليه، إذ يتطلب تحديد مستوى الخطر فحصا فنيا مصرحا به.
هل تسببت ثغرة في PHP في اختراق شاشات الإعلانات؟
تطرق التحليل إلى احتمال تعرض بعض أنظمة إدارة الإعلانات لمخاطر أمنية مرتبطة بالبرمجيات المستخدمة في تشغيلها، ومنها التطبيقات المبنية باستخدام لغة PHP.
وتستخدم هذه اللغة على نطاق واسع في تطوير تطبيقات الويب، وقد تؤثر الثغرات الموجودة في بعض إصداراتها أو مكوناتها على أمن الخوادم إذا لم تُعالج بالتحديثات المناسبة.
لكن لم يصدر ضمن المعلومات المتاحة عن واقعة الجيزة ما يؤكد أن الاختراق استغل ثغرة في PHP أو أي برنامج محدد.
ولذلك يظل الربط بين الواقعة وثغرة برمجية بعينها مجرد احتمال تقني، وليس نتيجة مؤكدة للتحقيقات.
لماذا يعرض المخترقون محتوى غير لائق على الشاشات؟
لا تقتصر أهداف الهجمات الإلكترونية على سرقة الأموال أو البيانات، إذ قد يستهدف بعض المهاجمين تغيير المحتوى الظاهر على المواقع أو الشاشات لإثبات قدرتهم على الوصول إليها.
ويعرف أحد أشكال هذا السلوك في الأمن السيبراني باسم Defacement، ويشير إلى تغيير المحتوى المعروض دون تصريح من الجهة المالكة للنظام.
وقد ترتبط هذه الهجمات بمحاولات لفت الانتباه أو اكتساب شهرة داخل بعض المجتمعات الرقمية، بينما تحدث هجمات أخرى لأهداف دعائية أو سياسية أو تخريبية.
لكن لا يمكن تحديد دوافع المسؤول عن واقعة شاشة إعلانات الجيزة دون معلومات موثقة من التحقيقات.
هل امتد الاختراق إلى دول أخرى؟
أكدت نتائج الفحص الأمني أن المقاطع التي ظهرت على شاشة الإعلانات بمحافظة الجيزة عُرضت كذلك على شاشات مماثلة في عدة دول بالتوقيت نفسه.
وتحدث التحليل التقني المتداول عن منشورات منسوبة إلى حساب على تطبيق تيليجرام، زُعم أنها تتعلق بوقائع مشابهة في دول من بينها العراق وتايلاند.
إلا أن المعلومات الرسمية لم تحدد أسماء الدول المتأثرة، كما لم تؤكد هوية الحساب المذكور أو علاقته بالمسؤول عن الاختراق.
ويظل المؤكد في البيان الأمني هو امتداد تأثير الحادث إلى شاشات في أكثر من دولة، دون تحديد العدد الإجمالي للشاشات المتأثرة.
هل كشف المخترق عن هويته عبر تيليجرام؟
أشار صاحب التحليل إلى وجود حساب على تطبيق تيليجرام ينسب إلى القائم بالاختراق، ويتضمن معلومات اتصال وبيانات شخصية مزعومة.
لكن نشر اسم أو رقم هاتف على حساب إلكتروني لا يمثل دليلا كافيا على الهوية الحقيقية لصاحب الحساب، كما لا يثبت مسؤوليته عن الهجوم.
وقد تعتمد الجهات المختصة في التحقيقات الرقمية على الأدلة الفنية والسجلات الإلكترونية وبيانات الاتصال الموثقة، وفقا للإجراءات القانونية، لتحديد المسؤول عن أي اختراق.
ولم تعلن الجهات الأمنية في المعلومات المتاحة عن تحديد هوية منفذ الهجوم أو ضبطه.
ما الإجراءات المتخذة بعد اختراق شاشات الإعلانات؟
أوضحت الأجهزة الأمنية أن الشركة المعنية اتخذت الإجراءات الفنية اللازمة لإيقاف البث على الشاشات التابعة لها، لحين التعامل مع الاختراق وإعادة تشغيل المنظومة بصورة طبيعية.
ويهدف إيقاف البث إلى منع استمرار ظهور المحتوى غير المصرح به خلال معالجة المشكلة التقنية.
ولم يتضمن البيان موعدا محددا لعودة الشاشات إلى العمل أو تفاصيل عن الإجراءات الفنية التي استخدمتها الشركة لمعالجة الاختراق.
كيف يمكن حماية شاشات الإعلانات من الهجمات الإلكترونية؟
تتطلب حماية أنظمة الإعلانات الرقمية مجموعة من الإجراءات، أبرزها استخدام كلمات مرور قوية وفريدة، وتفعيل المصادقة متعددة العوامل، وتقييد الوصول إلى لوحات الإدارة.
كما تشمل وسائل الحماية تحديث البرمجيات بصورة منتظمة، وعدم إتاحة خدمات التحكم عن بعد مباشرة للجمهور دون ضوابط، ومراقبة النشاط غير المعتاد داخل الأنظمة.
ويمكن أن يساعد فصل شبكات تشغيل الشاشات عن الأنظمة الإدارية الأخرى، وتحديد صلاحيات المستخدمين، في تقليل تأثير أي اختراق محتمل.
وتكتسب هذه الإجراءات أهمية خاصة لدى الشركات التي تدير أعدادا كبيرة من شاشات الإعلانات عبر منصة مركزية واحدة.
آخر تطورات اختراق شاشات الإعلانات في الجيزة
كشفت نتائج الفحص الأمني أن واقعة عرض مقاطع إباحية على شاشة إعلانات بطريق المحور في الجيزة ارتبطت باختراق الموقع الإلكتروني لشركة دولية تقدم خدمات بث المحتوى الإعلاني.
وامتد تأثير الاختراق إلى شاشات مماثلة في عدة دول بالتوقيت ذاته، بينما اتخذت الشركة إجراءات لوقف البث مؤقتا لحين معالجة المشكلة.
ورغم تداول تحليلات تقنية بشأن طرق الاختراق المحتملة ودوافع منفذ الهجوم، فإن الوسيلة المستخدمة وهوية المسؤول لم تُعلنا بصورة رسمية ضمن المعلومات المتاحة.